ビットロッカー回復キーが突然要求された!48桁の確認場所と対処法
 著者: 吉田 誠
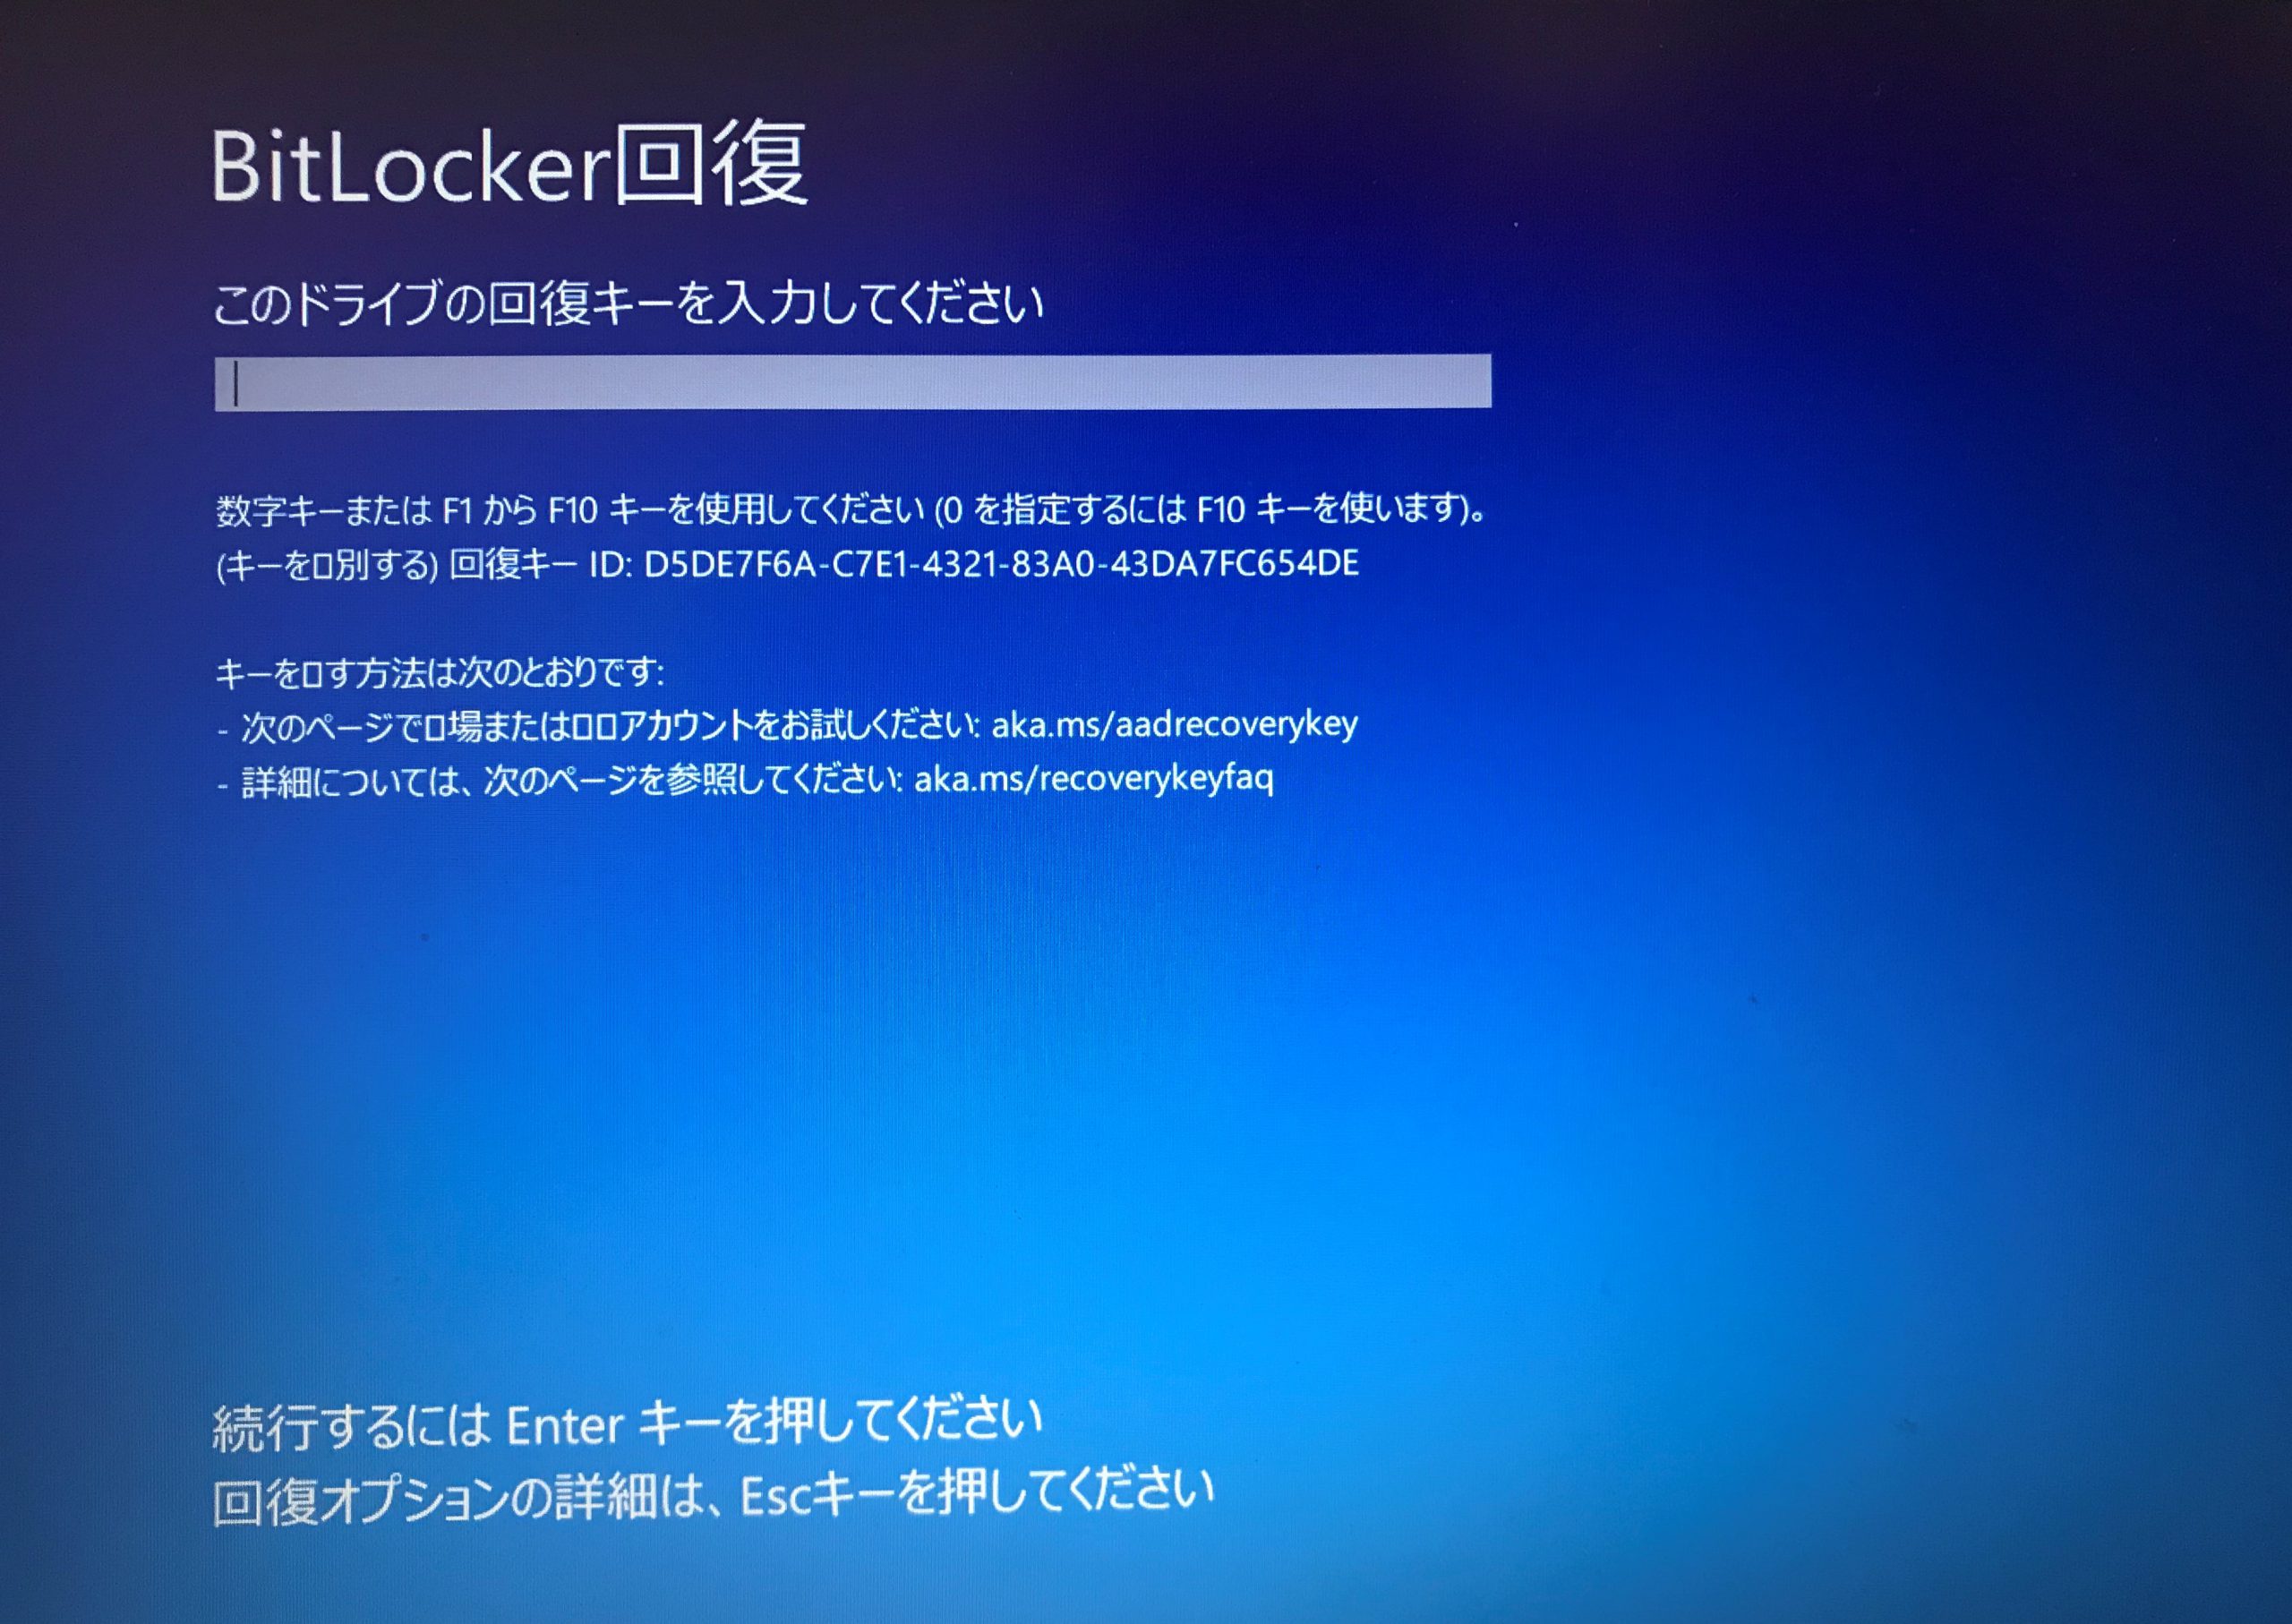
身に覚えのないユーザーにとって、画面が青一色に染まり「BitLocker 回復」と表示される挙動は、まるでウイルス感染にでも遭ったかのように感じられるはずです。しかし、これはWindowsが誇る強力なドライブ暗号化機能が「不正な改ざんや盗難からデータを守るための自己防衛トリガー」を引いた結果に過ぎません。
近年のパソコン、とりわけWindows 11を搭載した市販PCは、ユーザーが意識して設定しなくても、初期セットアップ時に自動でデバイスの暗号化が有効化される仕様が標準となっています。この強固なセキュリティ機構が、日常の些細な環境変化を「外部からのサイバー攻撃」と誤認してしまう現象こそが、突然要求される理由の正体です。取材を進めると、引き金となるパターンは主に3つに集約されます。
第1の要因は、定期的に配信されるWindows Update不具合や更新プログラム適用後の再起動プロセスです。システムの根幹に関わるパッチが適用された際、OSの起動構成データ(BCD)が書き換えられ、セキュリティチップが「改変を受けた」と認識してロックをかける事例が多発しています。特に大規模な機能更新プログラムが配布された翌朝には、企業のヘルプデスクやSNS上で悲鳴にも似た相談が急増するのが恒例となっています。
第2の要因は、パソコンの頭脳近くに位置するセキュリティモジュールの不整合、いわゆるTPMクリアやUEFI(BIOS)の自動アップデートです。暗号化の鍵を物理的に保持している「TPM 2.0」チップが、ファームウェア更新や設定リセットによって一時的に鍵の引き渡しを拒絶すると、Windowsは正規の持ち主であることを証明させるために、予備のマスターキーである48桁回復キーの直接入力を強要します。
そして第3の要因が、Windows11ブルースクリーンを契機とするクラッシュループです。グラフィックボードのドライバ競合やメモリのエラーによって起動プロセスが連続してクラッシュすると、Windowsの自動修復メカニズムが働き、安全確保のためにセーフガードとして回復画面へ突入します。悪意ある侵入者がハードウェアを分解してデータを抜き取ろうとしている状態と、システムクラッシュによる異常終了を、機械は区別できないのです。
最新のテクノロジーと生活デザインの融合をテーマに、国内外の最新トピックを発信しています。
